vi
 en
 ja


Đằng sau 30 giây quét khuôn mặt để mở tài khoản ngân hàng là một cuộc rượt đuổi không ngừng giữa kẻ gian và những người xây dựng hệ thống.
Ngày nay, bạn có thể mở tài khoản ngân hàng trong 5 phút mà không cần bước chân ra khỏi nhà: chụp căn cước, quét khuôn mặt, và xong. Quy trình đó gọi là eKYC (electronic Know Your Customer) – định danh khách hàng điện tử. Nhanh, tiện, nhưng nó cũng đặt ra một câu hỏi mà bất kỳ ai làm trong ngành đều phải trả lời mỗi ngày: nếu người đứng trước camera không phải là “người thật”, chuyện gì sẽ xảy ra?
Câu hỏi này không hề mang tính giả định. Kẻ gian đã và đang thử mọi cách: từ tấm ảnh in màu vài nghìn đồng cho đến video deepfake được dựng công phu. Trong bài viết này, chuyên gia của FPT.AI – dưới góc nhìn của người làm sản phẩm trong lĩnh vực này – sẽ chia sẻ về hai “cánh cửa” mà kẻ gian thường nhắm tới, và cách các hệ thống eKYC hiện đại đóng chúng lại.
Hai cách để lừa một hệ thống nhận diện
Hãy hình dung hệ thống eKYC như một nhân viên ngân hàng đang nhìn bạn qua camera. Muốn lừa được “nhân viên” này, kẻ gian có hai lựa chọn.
Cách thứ nhất: đánh lừa con mắt. Đưa một khuôn mặt giả, một giấy tờ giả ra trước camera và hy vọng hệ thống không phân biệt được thật giả. Giới chuyên môn gọi đây là tấn công trình diễn (presentation attack) – “trình diễn” theo nghĩa đen: diễn một màn kịch trước ống kính.
Cách thứ hai tinh vi hơn: không cần diễn trước camera nữa, mà can thiệp thẳng vào bên trong – đánh tráo dữ liệu mà camera gửi về hệ thống. Đây là tấn công tiêm chèn (injection attack). Nếu ví camera là con mắt thì cách này giống như phẫu thuật vào dây thần kinh thị giác, khiến não bộ “nhìn thấy” thứ không hề tồn tại trước ống kính.
Hai cách tấn công này khác nhau về bản chất, nên cách phòng chống cũng hoàn toàn khác nhau.
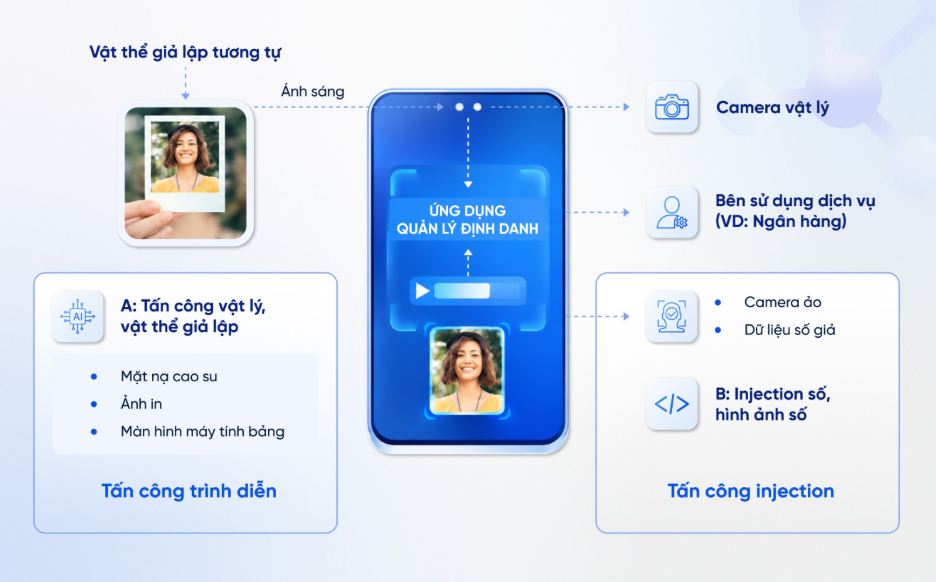
Hình ảnh 1: Hai phương thức tấn công đặc trưng hệ thống eKYC thường xuyên phải đối mặt: Tấn công trình diễn (Presentation Attacks) và Tấn công tiêm chèn (Injection Attacks)
1.1. Tấn công trình diễn: màn kịch trước ống kính
Đây là hình thức phổ biến nhất vì rào cản thực hiện thấp. Bạn có thể đã từng nghe những câu chuyện kiểu này: kẻ gian in ảnh chân dung của nạn nhân ra giấy rồi giơ trước camera điện thoại; hoặc mở video quay sẵn khuôn mặt nạn nhân trên một chiếc điện thoại khác rồi chĩa vào camera. Ở mức độ cao hơn, có những vụ dùng cả mặt nạ silicon đúc theo khuôn mặt thật, hay chiếu hình ảnh độ phân giải cao lên đầu ma-nơ-canh.
Với giấy tờ tùy thân cũng tương tự: chụp lại ảnh căn cước từ màn hình máy tính, dán đè ảnh chân dung khác lên giấy tờ thật, hoặc dùng phần mềm chỉnh sửa để thay tên đổi số.
Điểm đáng sợ của loại tấn công này là mọi thứ trong hệ thống vẫn hoạt động bình thường. Camera thật, ứng dụng thật, đường truyền thật – chỉ có “diễn viên” trước ống kính là giả. Một hệ thống chỉ biết so khớp khuôn mặt (bức ảnh này có giống ảnh trên căn cước không?) sẽ bị qua mặt dễ dàng, vì ảnh in của bạn thì đương nhiên… giống bạn.
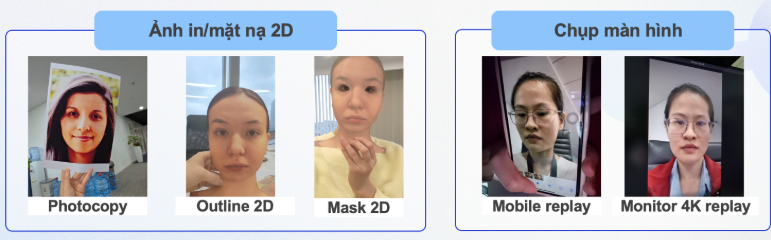
Hình ảnh 2: Một số phương thức giả mạo khuôn mặt cơ bản bằng sử dụng ảnh in, mặt nạ 2D, chụp lại từ màn hình thiết bị,…
Vậy hệ thống AI phân biệt thật giả bằng cách nào? Câu trả lời nằm ở một quan sát đơn giản: khuôn mặt thật và ảnh chụp khuôn mặt là hai vật thể vật lý hoàn toàn khác nhau.
Da người có kết cấu, có độ sâu, phản xạ ánh sáng khác hẳn tờ giấy hay màn hình điện thoại. Khuôn mặt thật là một khối 3D với sống mũi, hốc mắt, gò má – còn tấm ảnh chỉ là mặt phẳng. Các mô hình AI được huấn luyện để “soi” chính những khác biệt này: phân tích kết cấu bề mặt để phát hiện vân giấy in hay điểm ảnh của màn hình, dựng lại cấu trúc 3D để phân biệt khối mặt thật với mặt phẳng.
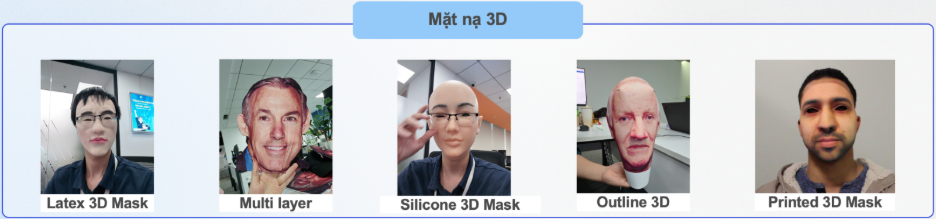
Hình ảnh 3: Một số phương thức giả mạo khuôn mặt sử dụng mặt nạ 3D với đa dạng chất liệu như latex, silicone, cắt ghép tạo khối từ ảnh chụp,…
Một kỹ thuật thú vị khác là kiểm tra sự sống bằng ánh sáng (flash liveness): màn hình điện thoại chớp sáng, và hệ thống quan sát cách ánh sáng đó phản chiếu trên khuôn mặt. Da thật sẽ tạo ra bóng đổ và phản xạ theo đúng hình khối gương mặt – má sáng hơn, hốc mắt tối hơn – trong khi ảnh in hay màn hình phản lại ánh sáng phẳng lì, đều tăm tắp. Giống như khi bạn rọi đèn pin vào một bức tượng và một tấm poster: chỉ cần một cái liếc mắt là biết cái nào có hình khối. Bên cạnh đó là kiểm tra sự sống chủ động – hệ thống yêu cầu bạn quay đầu, chớp mắt – và kiểm tra bị động, âm thầm phân tích những chuyển động vi mô tự nhiên mà một tấm ảnh không thể có.
Với giấy tờ, hệ thống làm việc như một giám định viên tỉ mỉ: kiểm tra font chữ và bố cục có đúng chuẩn phát hành không, các yếu tố bảo mật như hologram và hoa văn nền có mặt không, mã MRZ (dãy ký tự ở mặt sau căn cước) có khớp với thông tin mặt trước không, ảnh có dấu vết dán đè hay chỉnh sửa số hóa không. Trong hệ thống FPT AI eKYC mà tôi tham gia xây dựng, riêng thẻ căn cước công dân đã có hơn 35 tiêu chí kiểm tra logic được chạy tự động – từ định dạng số định danh, tính hợp lệ của ngày tháng, cho đến đối soát chéo giữa các trường thông tin trên cùng một giấy tờ.
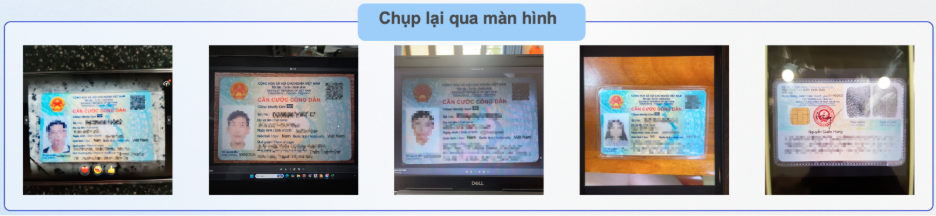
Hình ảnh 4: Một số trường hợp giả mạo “nghiệp dư” – cố vượt qua hệ thống eKYC bằng giấy tờ chụp lại từ màn hình điện thoại hoặc máy tính được FPT.AI eKYC ngăn chặn.
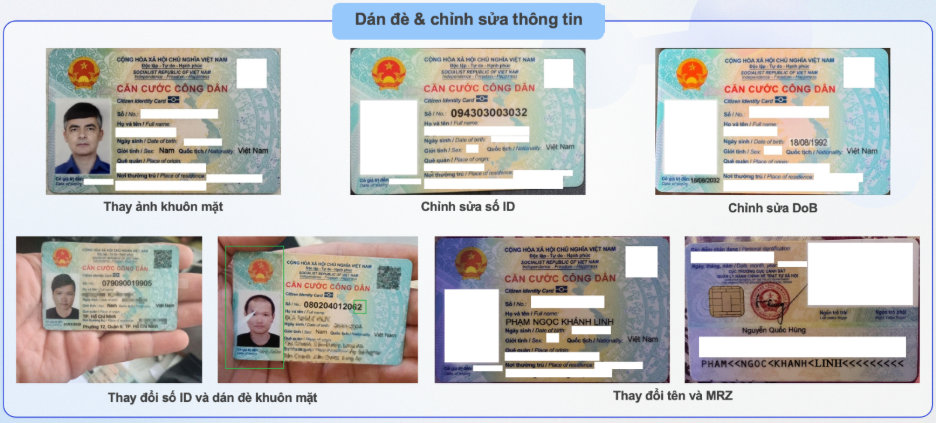
Hình ảnh 5: Một số trường hợp giả mạo “chuyên nghiệp”, được thực hiện tinh vi bằng cách chỉnh sửa giấy tờ tuỳ thân sử dụng trên một bộ phôi CCCD thật. Tuy nhiên không thể vượt qua đa lớp bảo mật của FPT.AI eKYC.
1.2. Tấn công tiêm chèn: đánh tráo từ bên trong
Nếu tấn công trình diễn là màn kịch trước ống kính, thì tấn công tiêm chèn là chiêu quen thuộc trong các bộ phim trộm két: can thiệp vào hệ thống camera an ninh để màn hình của bảo vệ chỉ hiển thị một hành lang yên tĩnh, trong khi kẻ trộm đang khuân đồ ngay dưới ống kính.
Trong thế giới eKYC, kiểu tấn công này thường đi theo một trong hai con đường.
Con đường thứ nhất: giả làm camera. Kẻ gian cài một “camera ảo” – một phần mềm tự nhận mình là camera – lên thiết bị. Ứng dụng eKYC vẫn tin rằng mình đang đọc dữ liệu từ camera thật, nhưng thực chất đang nhận video do kẻ gian chuẩn bị sẵn. Hãy hình dung: thay vì tìm cách lừa người bảo vệ, kẻ gian mặc luôn đồng phục bảo vệ và tự đứng vào vị trí đó. Trên thực tế, con đường này có nhiều biến thể: camera ảo chạy trên máy giả lập (phần mềm mô phỏng cả một chiếc điện thoại trên máy tính), hay thiết bị capture card gắn ngoài để “bơm” tín hiệu video vào như thể đó là ống kính thật. Đáng chú ý, eKYC chạy trên trình duyệt web dễ bị tấn công theo cách này hơn hẳn so với ứng dụng di động. Do trình duyệt vốn không cho phép kiểm soát sâu xuống phần cứng, nên rất khó xác minh camera đang dùng có phải camera vật lý hay không.
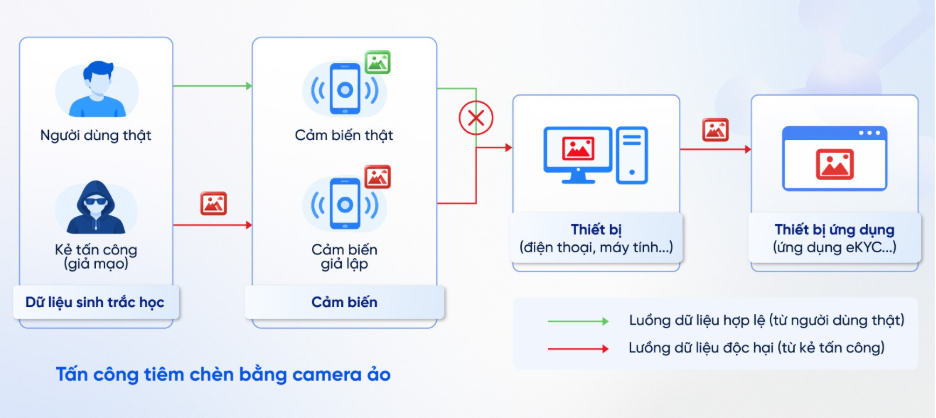
Hình ảnh 6: Tấn công tiêm chèn bằng camera ảo.
Con đường thứ hai còn táo bạo hơn: bỏ qua camera hoàn toàn. Dữ liệu giả được đưa thẳng vào tầng xử lý của ứng dụng – camera thậm chí không cần được bật. Để làm được điều này, kẻ gian thường cần một thiết bị đã root/jailbreak (đã bẻ khóa quyền hệ thống), từ đó móc nối (hooking) vào ứng dụng để sửa đổi dữ liệu ngay trong bộ nhớ, hoặc dịch ngược giao thức API để tự gửi dữ liệu giả về máy chủ. Quay lại ví dụ tòa nhà: lần này kẻ gian không buồn đóng giả bảo vệ nữa, mà lẻn thẳng vào phòng điều khiển và tự tay ghi vào sổ trực dòng chữ “mọi thứ bình thường”.
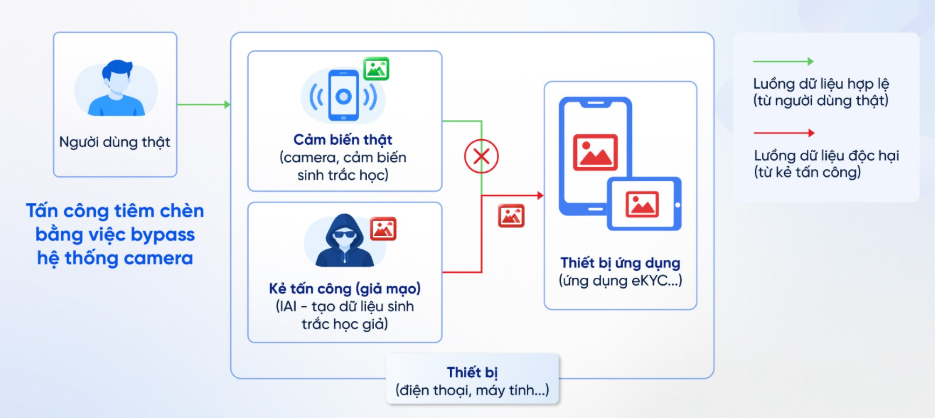
Hình ảnh 7: Tấn công tiêm chèn bằng việc bypass hệ thống camera.
Vậy thứ được tiêm vào hệ thống là gì? Có ba loại nội dung được xếp theo mức độ tinh vi tăng dần như sau:
- Dữ liệu thật chưa qua chỉnh sửa, ví dụ một video quay lén nạn nhân.
- Dữ liệu thật đã bị chỉnh sửa bằng cách ghép khuôn mặt nạn nhân vào video khác (face swap), hoặc deepfake vận hành theo thời gian thực, khuôn mặt giả cử động theo đúng yêu cầu của hệ thống.
- Dữ liệu nhân tạo hoàn toàn như hình ảnh hoặc video khuôn mặt do AI sinh ra, không thuộc về bất kỳ ai, dùng để tạo danh tính ma.
Loại thứ nhất chính là lý do khiến tấn công tiêm chèn nguy hiểm hơn hẳn về mặt hệ thống: nó không cần đánh lừa AI – nó đi vòng qua AI. Một video quay người thật được tiêm vào là hoàn toàn “sạch” dưới mọi phép phân tích hình ảnh. Nhìn bằng mắt thường hay bằng mô hình AI đều không thấy gì bất thường, bởi vì bản thân hình ảnh không có gì bất thường – vấn đề là nó không đến từ camera.
Chính vì thế, chống tiêm chèn không phải việc của AI mà là việc của lớp bảo mật trên thiết bị. Các hệ thống eKYC nghiêm túc đều triển khai một SDK (bộ công cụ phần mềm) trên ứng dụng di động, đóng vai trò như người bảo vệ đứng ngay cạnh camera. Nhiệm vụ của SDK và hệ thống cần làm là bịt cả hai con đường kể trên.
- Với con đường “giả làm camera”: phát hiện camera ảo, nhận diện môi trường giả lập, xác minh dữ liệu thực sự đến từ cảm biến vật lý.
- Với con đường “bỏ qua camera”: phát hiện thiết bị đã root/jailbreak, chống hooking và can thiệp runtime, liên tục giám sát tính toàn vẹn của ứng dụng từ lúc mở camera đến lúc dữ liệu về máy chủ để đảm bảo không ai “cắt dây” giữa chừng.
Song song với đó là những biện pháp vận hành: dừng hỗ trợ các phiên bản hệ điều hành quá cũ vốn đầy lỗ hổng, khuyến khích người dùng cập nhật ứng dụng để nhận các cơ chế bảo vệ mới nhất.
Cuộc rượt đuổi chưa có hồi kết
Sau cùng,: không có lớp phòng thủ đơn lẻ nào là đủ. Một hệ thống chỉ giỏi phát hiện ảnh in sẽ thua trước camera ảo; một hệ thống chỉ khóa chặt thiết bị sẽ thua trước chiếc mặt nạ silicon. Phòng thủ hiệu quả là phòng thủ nhiều lớp – AI phân tích hình ảnh ở một đầu, bảo mật thiết bị ở đầu kia, và các quy tắc nghiệp vụ đối soát ở giữa.
Và cuộc chơi này không đứng yên. Deepfake ngày càng khó phân biệt, công cụ tạo giấy tờ giả bằng AI ngày càng dễ tiếp cận. Đổi lại, các kỹ thuật phát hiện cũng liên tục tiến hóa. Với người dùng, bài học thực tế rất đơn giản: giữ kỹ ảnh giấy tờ tùy thân và video khuôn mặt của mình như giữ mật khẩu, vì trong thời đại eKYC, khuôn mặt của bạn chính là chìa khóa. Với doanh nghiệp đang chọn giải pháp định danh điện tử, câu hỏi nên đặt ra không phải là “hệ thống nhận diện chính xác bao nhiêu phần trăm”, mà là “hệ thống chống được những kiểu tấn công nào” – bởi kẻ gian không bao giờ đi qua cửa chính.
Tác giả: Phạm Hoàng Tùng – Product Manager – Trung tâm sản phẩm AI Vision – FPT Smart Cloud – Tập đoàn FPT